

Có 36.000 máy tính nhiễm mã độc đào tiền ảo qua Facebook Messenger
 |
| Ảnh chỉ có tính minh họa |
Trao đổi với phóng viên, ông Vũ Ngọc Sơn, Phó Chủ tịch phụ trách mảng Chống mã độc của Bkav cho biết, tốc độ lây lan của mã độc này đang có dấu hiệu chậm hơn so với trước đó.
Như VietnamPlus đưa tin, vào sáng 19/12, nhiều người dùng tại Việt Nam phản ánh họ nhận được tập tin (file) có đuôi “.zip” qua ứng dụng nhắn tin của mạng xã hội Facebook và kể từ lúc mở file này ra, máy tính của họ bị chậm.
Chuyên gia của Bkav cho biết, mục đích của đợt phát tán mã độc này nhằm chiếm quyền điều khiển máy tính để đào tiền ảo.
Cục An toàn thông tin (Bộ Thông tin và Truyền thông) vào buổi tối 19/12 cho biết, mã độc này lây lan bằng cách gửi một tập tin tên là video_xxx.zip (trong đó xxx là các số ngẫu nhiên). Đây là một tập tin nén trong đó có chứa tập tin với định dạng mp4.exe, thực chất là tập tin thực thi của hệ điều hành Windows. Tuy nhiên người dùng thông thường nhầm tưởng là tập tin Video (mp4) nên mở tập tin khiến máy tính bị lây nhiễm mã độc.
Tới 21/12, Bkav cho biết có hơn 12.600 máy tính tại Việt Nam nhiễm mã độc qua Facebook Messenger. Tới 11 giờ ngày 25/12, con số máy tính bị lây nhiễm là 20.300.
Nguy hiểm hơn, phân tích của Bkav cho thấy mã độc còn cài sẵn chức năng lấy cắp mật khẩu Facebook.
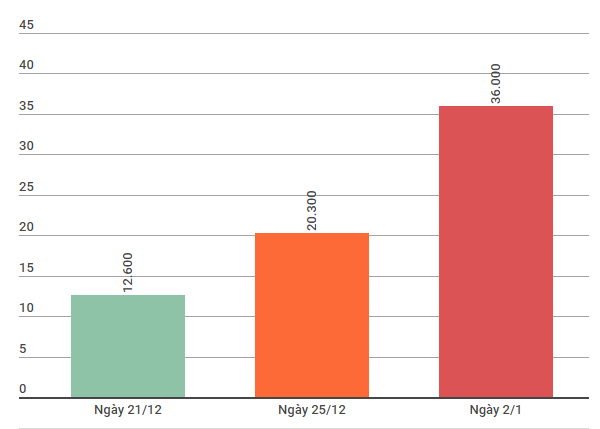 |
| (Biểu đồ số máy tính bị lây nhiễm mã độc đào tiền ảo qua Facebook Messenger. Nguồn: Bkav) |
Đọc nhiều
Đà Nẵng tìm động lực tăng trưởng từ thương mại điện tử xuyên biên giới
Năm 2027, ít nhất 30% đề tài nghiên cứu phải gắn với doanh nghiệp
Chuyển đổi xe điện: Bài toán khó từ tầng hầm chung cư
Tổ chức Cuộc thi Tài năng múa học sinh, sinh viên toàn quốc năm 2026
Ứng dụng AI, giảm chi phí phát triển du lịch cộng đồng
Xuất khẩu tôm chậm lại, doanh nghiệp đối mặt thách thức gì?
Dệt may Việt Nam cần gì để đón dòng dịch chuyển chuỗi cung ứng?
Bộ trưởng Bộ Tư pháp: Hoàn thiện đồng bộ thể chế đất đai, nhà ở để khơi thông nguồn lực
HCM City Export 2026 mở rộng kết nối, thúc đẩy xuất khẩu hàng Việt Nam